프롬프트에 담기는 중요정보
고객 정보, 소스코드, 계정 정보가 프롬프트와 첨부파일에 담겨 외부 AI로 전송됩니다
고객 정보, 소스코드, 계정 정보가 프롬프트와 첨부파일에 담겨 외부 AI로 전송됩니다
탈옥과 프롬프트 인젝션은 표현을 변형해 보안 검사를 우회할 수 있습니다
AI 에이전트가 사내 DB 조회, 파일 서버 접근, 외부 서비스 호출 등을 직접 실행합니다
회사가 승인하지 않은 AI 서비스와 앱으로 업무 데이터가 유출될 수 있습니다
질문 한 줄만 보지 않고 이전 대화, 첨부 문서, 도구 결과를 함께 보고 판단합니다
개인정보, 계정 정보, 소스코드를 탐지하고 정보 간 결합에 따른 민감도까지 판단합니다
자모 분리, 음역, 영문 자판으로 입력한 한글 등 변형된 표현도 원래 의미를 파악해 탐지합니다
탈옥, 프롬프트 인젝션, 문서에 숨긴 지시를 찾아 막습니다
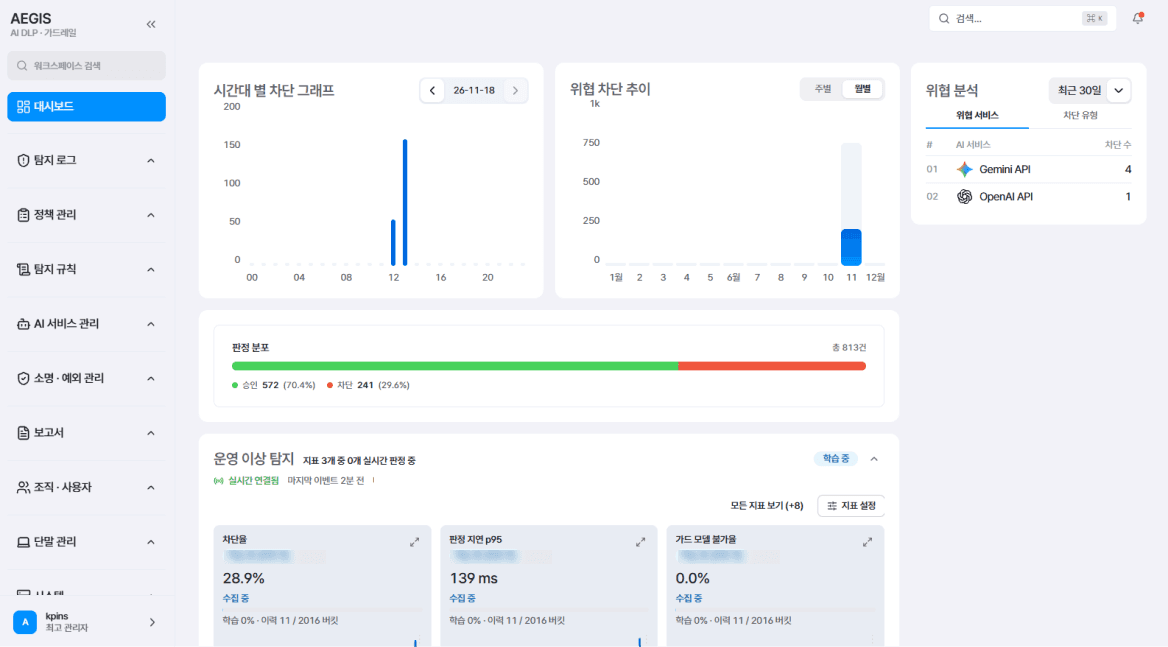
데이터 등급과 보내는 AI 서비스에 따라 처리를 정합니다. 카드번호는 사내 AI에 그대로, 외부 AI에는 가려서 보냅니다
허용할 AI 서비스를 정하고, 승인하지 않은 서비스 사용을 찾아냅니다
AI 에이전트의 도구 호출을 검사하고, 허용·차단·승인 후 실행 여부를 결정합니다
업종별 기본 정책을 바탕으로 기업의 보안 기준에 맞춰 설정합니다
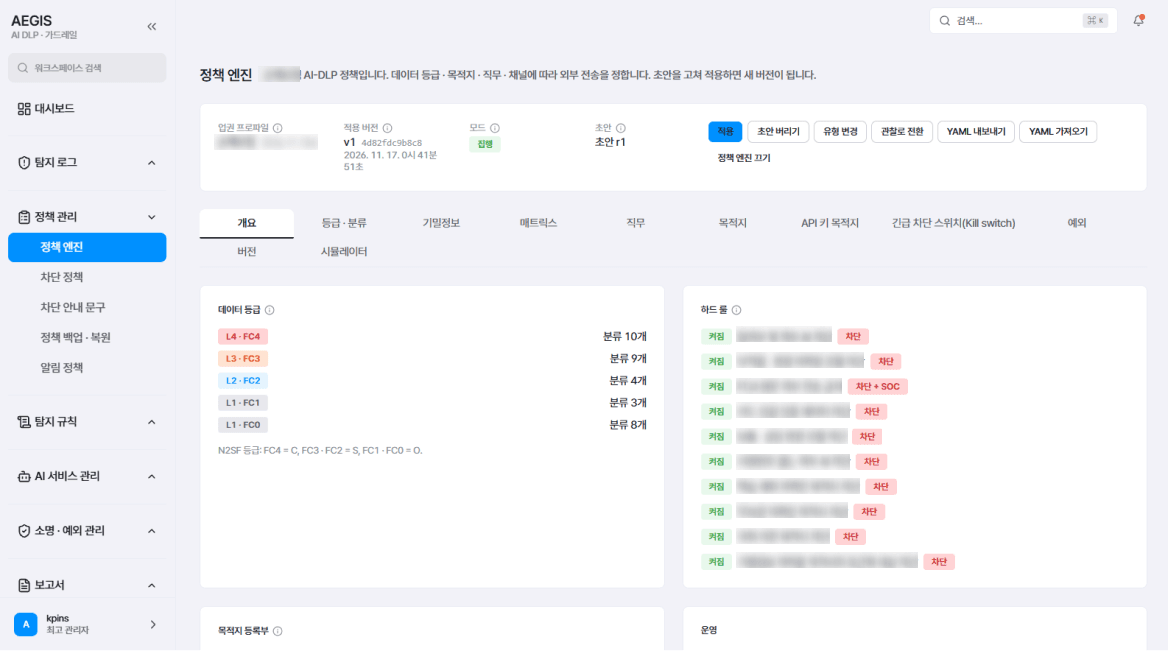
요청마다 적용 정책, 검사 결과, 처리 사유를 기록합니다
원문은 권한이 있는 관리자만 사유를 남기고 열람할 수 있습니다
차단된 사용자는 업무 사유를 제출하고, 관리자는 검토 후 승인 여부를 결정합니다
기록의 변경 여부를 검증하고, 감사 보고서 및 보안관제 시스템(SIEM)과 연동합니다
도입효과
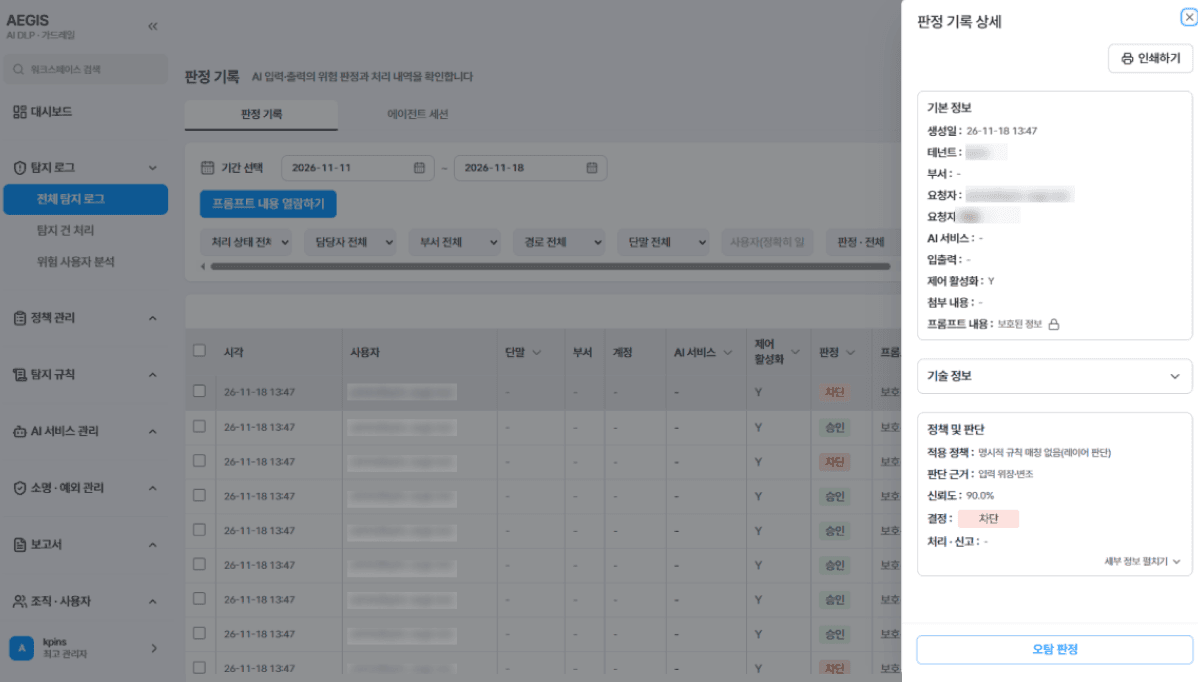
AI 요청과 에이전트의 실행을 기업 정책에 따라 판정합니다. 위험한 요청은 차단하고 정상적인 업무는 통과시켜 AI를 안전하게 활용할 수 있습니다.
고객 정보와 소스코드 등 민감정보를 AI 서비스로 전송하기 전에 탐지하고, 기업 정책에 따라 마스킹하거나 차단합니다.
요청별 판단 결과와 차단 사유, 처리 이력을 기록합니다. 관련 규제 근거까지 확인할 수 있어 감사와 감독기관의 점검에 체계적으로 대응할 수 있습니다.
